ISO 42001: la IA ya está en tus proyectos. ¿Quién la está gobernando?

Estándares · Inteligencia Artificial · PMO
ISO 42001: la IA ya está en tus proyectos. ¿Quién la está gobernando?
La primera norma certificable para sistemas de gestión de inteligencia artificial ya va para tres años. Te cuento qué es, cómo está armada y por qué, si diriges proyectos o una PMO, te toca de cerca.
Haz una prueba en tu siguiente revisión de portafolio. Pregunta cuántos proyectos activos usan inteligencia artificial: un modelo propio, el chatbot de un proveedor, la herramienta que resume las minutas, lo que sea. Después pregunta quién aprobó ese uso, con qué datos se alimenta y quién responde si se equivoca.
Lo más probable es que la primera pregunta tenga respuesta y las otras tres no.
De ese hueco trata la ISO/IEC 42001.
La IA dejó de ser piloto hace rato. Está en el CRM, en la mesa de ayuda, en los tableros de riesgo y en el día a día del propio PM. Lo que no siempre llegó con ella fue la gestión. Y para eso existen los sistemas de gestión.
Primero, lo básico
La norma define los requisitos para establecer, implementar, mantener y mejorar un Sistema de Gestión de Inteligencia Artificial: el SGIA, o AIMS si lo lees en inglés. Fue publicada en diciembre de 2023 por el comité técnico conjunto ISO/IEC JTC 1/SC 42 y es el primer estándar internacional para sistemas de gestión de IA.
No regula un algoritmo en particular. Regula cómo tu organización decide, controla y mejora todo lo que hace con IA.
Aplica a quien desarrolla IA, a quien la vende como servicio y a quien simplemente la usa. Tamaño y sector dan igual. Si tu empresa contrató una plataforma con IA integrada, ya estás dentro del alcance, aunque nadie lo haya dicho en voz alta.
Es voluntaria y es certificable. Y desde 2025 la certificación tiene más piso: ISO/IEC 42006, publicada en julio de 2025, fija requisitos adicionales para los organismos que auditan y certifican sistemas de gestión de IA conforme a la 42001.
Datos clave · ISO/IEC 42001
Publicación
Diciembre 2023
Anexo A
38 controles · 9 objetivos
Comité
ISO/IEC JTC 1/SC 42
Estructura
Anexo SL
Para certificadores
ISO/IEC 42006:2025
Carácter
Voluntaria y certificable
Misma estructura de alto nivel que ISO 9001 e ISO 27001.
Cómo está armada
Si ya trabajaste con ISO 9001 o ISO 27001, aquí te vas a sentir en casa. La 42001 sigue la estructura del Anexo SL, el marco común de los sistemas de gestión ISO. Las cláusulas 0 a 3 son de arranque (introducción, alcance, referencias normativas y términos). Los requisitos auditables viven del 4 al 10:
Contexto de la organización. Qué sistemas de IA tienes, quiénes son las partes interesadas, qué te presiona desde dentro y desde fuera.
Liderazgo. La alta dirección firma la política de IA y pone recursos. No delega el compromiso.
Planificación. Riesgos y oportunidades de la IA, cómo se tratan y qué objetivos medibles persigues.
Soporte. Personas, competencias, infraestructura, comunicación y conocimiento.
Operación. El ciclo de vida completo: datos, desarrollo, pruebas, despliegue, operación y mantenimiento.
Evaluación del desempeño. Medición, auditoría interna y revisión por la dirección.
Mejora. No conformidades, acciones correctivas y mejora continua.
Después vienen cuatro anexos. El A trae los controles de referencia; el B, la guía para implementarlos; el C, objetivos organizacionales posibles y fuentes de riesgo; el D, cómo se usa el sistema en distintos sectores.
«Quien ya opera una ISO no empieza de cero. Tiene la estructura resuelta; el reto está en lo que la IA tiene de distinto.»
El Anexo A, sin miedo
Aquí es donde mucha gente se asusta, y no hace falta. El Anexo A agrupa 38 controles específicos de IA en 9 objetivos de control, numerados del A.2 al A.10. Para dimensionarlo: la ISO 27001 maneja 93 controles en cuatro temas; la 42001 es un conjunto más chico y enfocado en gobierno e impacto, no solo en seguridad de la información.
Lo importante es que no tienes que implementarlos todos. Cada organización identifica sus riesgos de IA, elige los controles aplicables, justifica las exclusiones y lo documenta en la Declaración de Aplicabilidad. Ese documento es donde la norma deja de ser teoría y se vuelve tu realidad.
El bloque más grande es el del ciclo de vida del sistema de IA: el A.6 concentra 9 controles. Pero el que más me gusta es otro, el de evaluación de impacto (A.5). Es el que obliga a mirar hacia afuera: qué le puede pasar a las personas y a la sociedad, no solo a la empresa. Sus controles se apoyan en la norma complementaria ISO/IEC 42005:2025.
Lo que la norma no te promete
Esto conviene decirlo claro, porque se vende mucho humo alrededor de las certificaciones.
La certificación ISO 42001 aplica al sistema de gestión, no a un modelo, producto o resultado individual, y no acredita que un sistema de IA sea seguro, justo o preciso. Un certificado dice que el sistema existe y se audita. Que funcione bien sigue dependiendo de la gente que lo opera.
«Un certificado colgado en la pared no hace justo a un algoritmo.»
Tampoco es un escudo legal automático. La 42001 no está citada como norma armonizada bajo la Ley de IA de la Unión Europea, así que el certificado por sí solo no genera presunción de conformidad con esa ley. Ayuda, ordena y da evidencia. No sustituye el análisis regulatorio de cada país.
Implementarla es un proyecto (y eso nos toca)
Implementar la norma suele recorrer las mismas etapas: entender sus requisitos, conseguir el compromiso de la dirección, fijar política y objetivos, asignar roles, documentar procesos, capacitar, monitorear y mejorar. Leído con ojos de PM, eso tiene alcance, patrocinador, entregables, riesgos y fecha. Es un proyecto, y la PMO es su casa natural.
Si me tocara arrancarlo, iría así:
Inventario de sistemas de IA, incluidos los que llegan dentro de herramientas de proveedores. Ahí suelen salir las sorpresas.
Patrocinio real de la dirección, con recursos asignados, no solo un correo de apoyo.
Análisis de brechas contra las cláusulas 4 a 10 y el Anexo A.
Plan de implementación con responsables, recursos y fechas.
Roles definidos: dueño del SGIA, riesgos, ética, seguridad de la información.
Procesos documentados y capacitación para quienes los van a operar.
Auditoría interna y revisión por la dirección antes de llamar al organismo certificador.
Un apunte para los que venimos de Agile: la norma no te pide trabajar en cascada. Puedes construir el SGIA por incrementos, con entregas cortas y retrospectivas, siempre que quede evidencia. El ciclo planificar-hacer-verificar-actuar y un sprint se llevan mejor de lo que parece.
Todo el post en una imagen
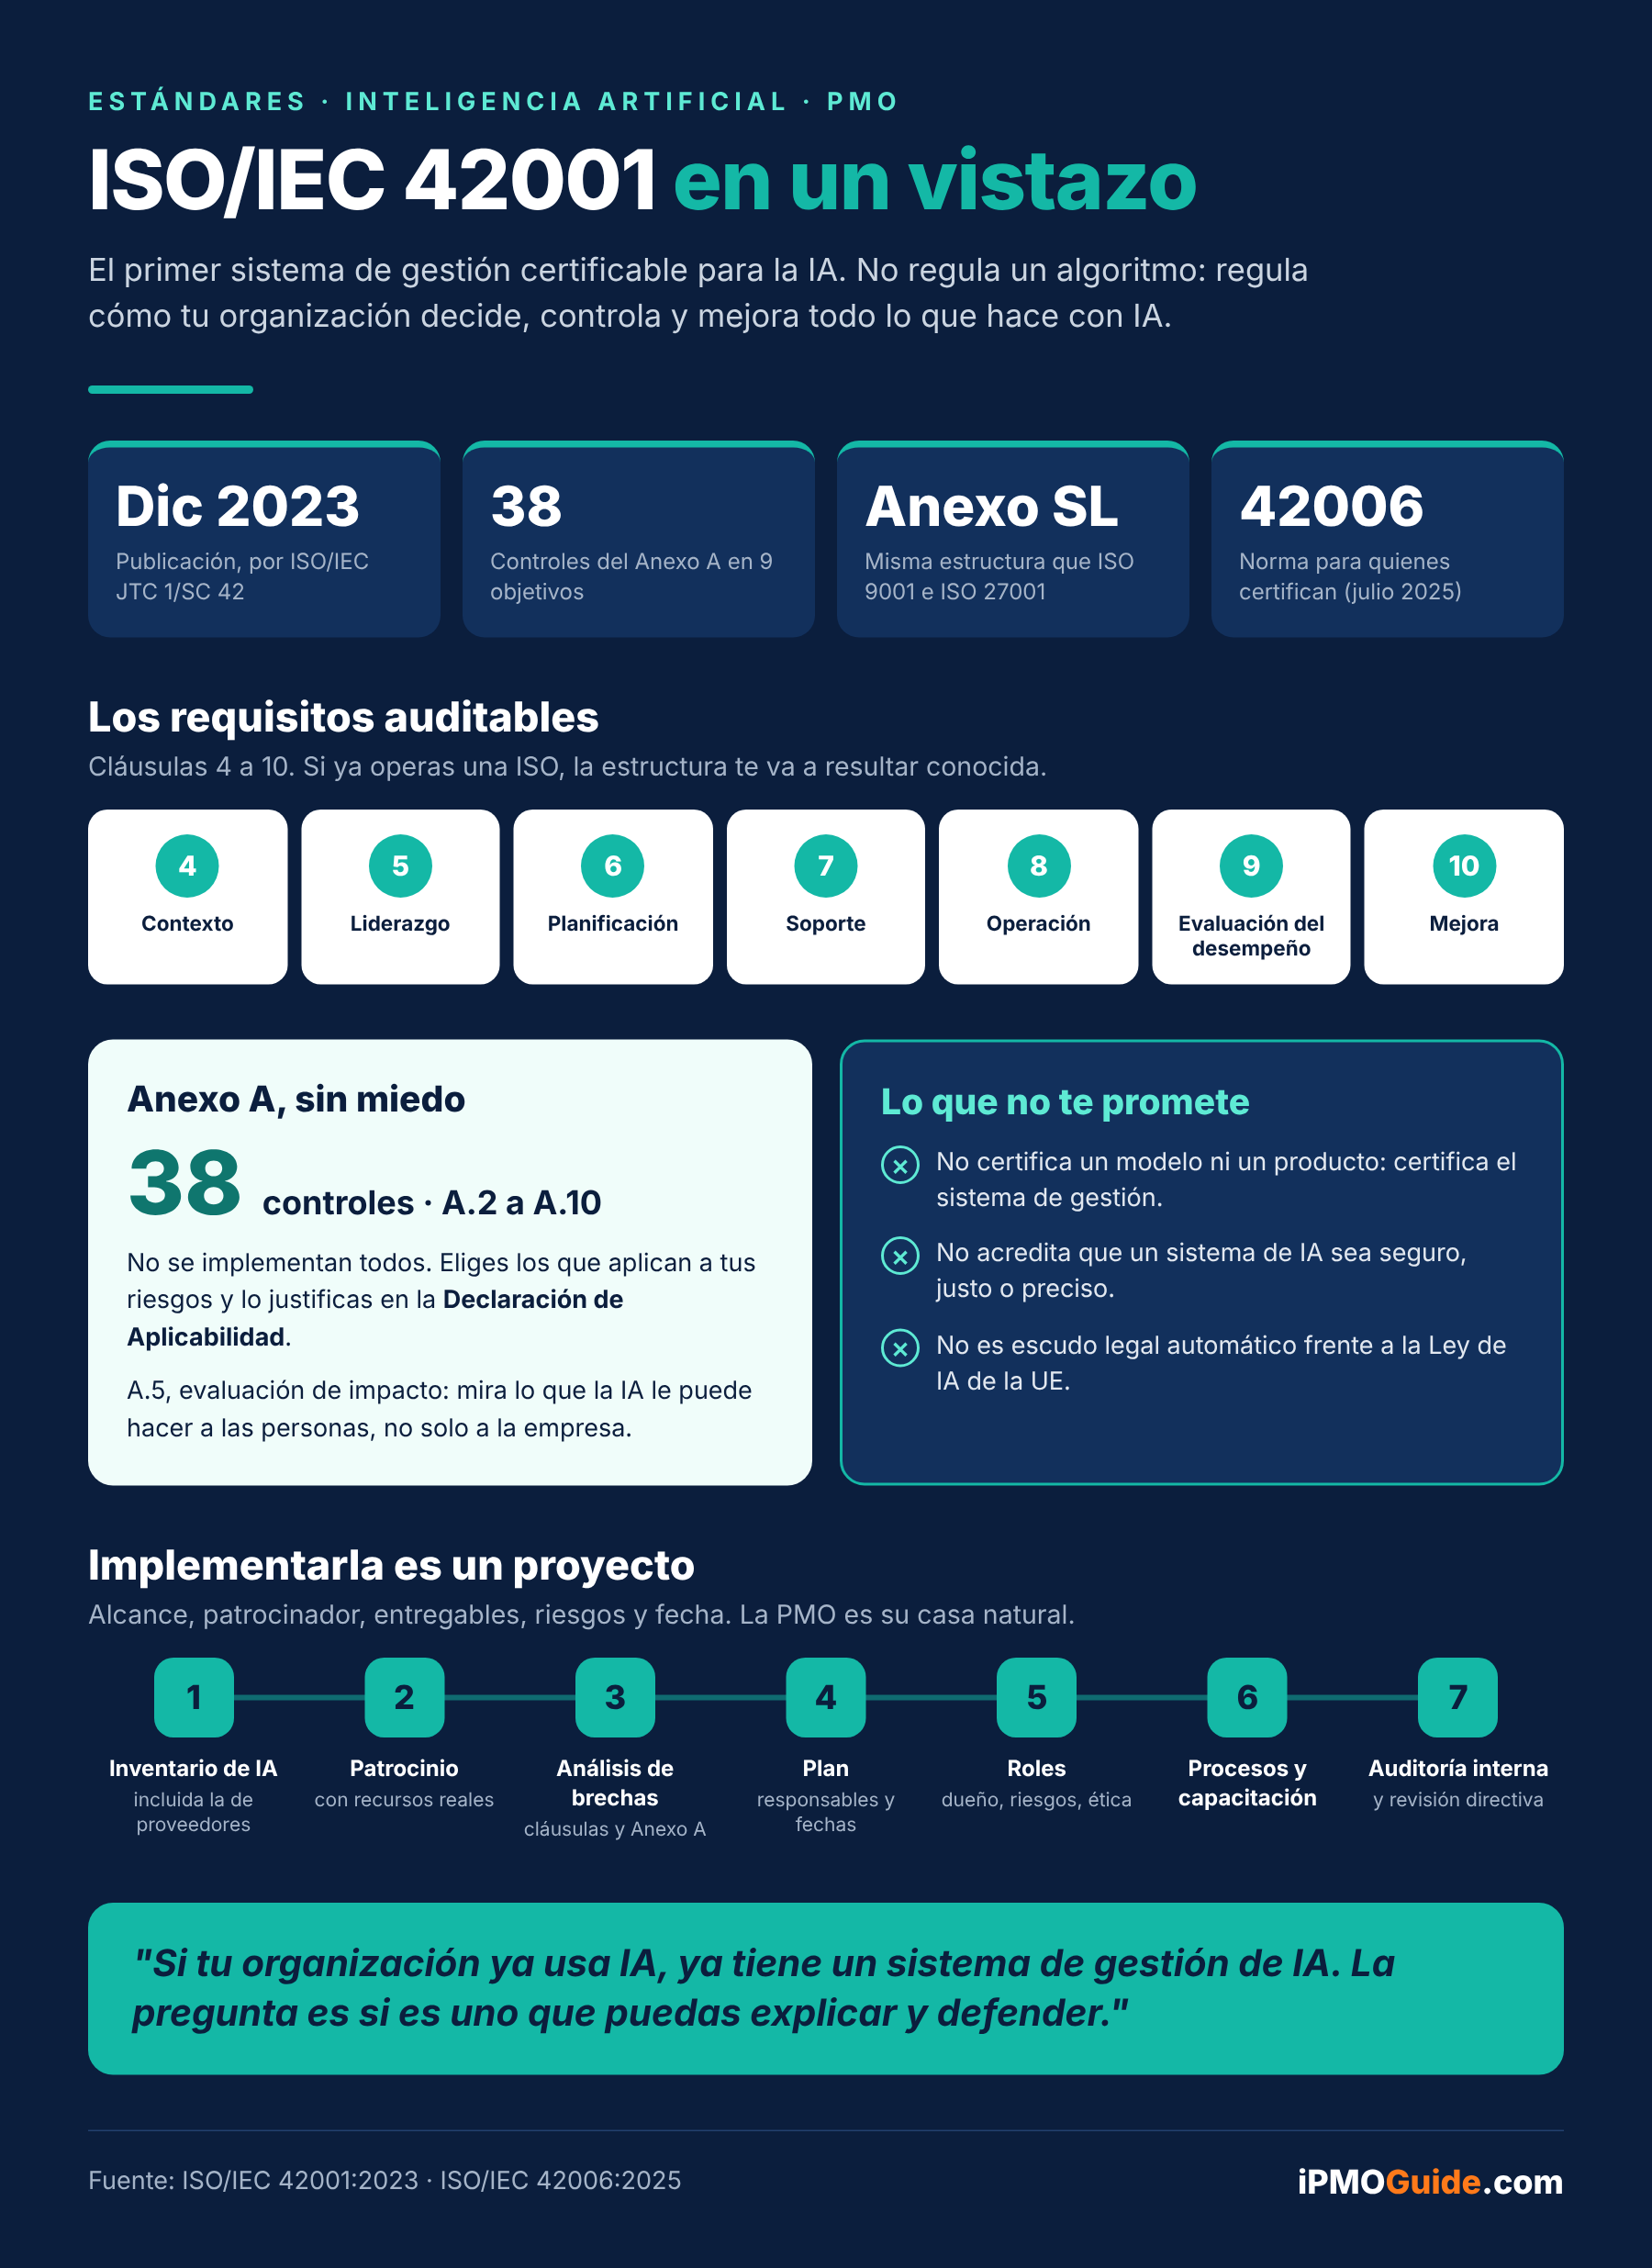
Haz clic en la imagen para verla en tamaño completo.
Mi lectura
Si tu organización ya usa IA, ya tiene un sistema de gestión de IA. Puede ser uno improvisado, repartido entre correos, hojas de cálculo y buenas intenciones. La ISO 42001 te da una forma ordenada y auditable de convertir eso en algo que puedas explicar y defender.
Yo empezaría por el inventario. Es la tarea menos glamorosa de toda la norma y la que más cosas te va a enseñar de tu propia organización.
Fuentes de información
- ISO 42001.
- ISO. ISO/IEC 42001:2023 Information technology, Artificial intelligence, Management system. iso.org/standard/42001
- ISO. AI management systems: What businesses need to know. iso.org/artificial-intelligence/ai-management-systems
- ISO. ISO/IEC 42006:2025. iso.org/standard/42006
- AENOR. ISO/IEC 42001: Gestión de Inteligencia Artificial. aenor.com
- TCSA. ISO 42001 complete guide. tcsa.in
- RiskProfs. ISO 42001 Annex A controls list. riskprofs.com
- Konfirmity. ISO 42001 Controls. konfirmity.com
- Reco. ISO 42001: What the AI Management System Standard Actually Requires. reco.ai
- Blck Alpaca. Annex A Controls of ISO 42001 at a Glance. blckalpaca.at
Síguenos en las Redes Sociales
Recibe cada publicación directo en tu celular
Nos leemos pronto, ¡un abrazo!


